Implementarea NIS2: deciziile pe care conducerea trebuie să le ia înaintea echipei IT

Autor: Mihail Guranda, Specialist GRC, Safetech Innovations S.A.
1. De ce conducerea, nu IT-ul, deschide implementarea
NIS2 este frecvent tratată, în prima fază a implementării, ca un proiect tehnic: firewall-uri, monitorizare, backup-uri testate, segmentare de rețea. Această abordare este incompletă și, în timp, ineficientă. Directiva (UE) 2022/2555 a fost transpusă în România prin Ordonanța de urgență nr. 155/2024 privind instituirea unui cadru pentru securitatea cibernetică a rețelelor și sistemelor informatice din spațiul cibernetic național civil, aprobată cu modificări și completări prin Legea nr. 124/2025, precum și prin actele subsecvente aplicabile.
Capitolul III din OUG nr. 155/2024, intitulat „Măsuri de gestionare a riscurilor de securitate cibernetică și obligații de raportare”, construiește arhitectura de conformitate în jurul unei premise clare: răspunderea aparține organului de conducere, nu departamentului IT. Art. 11 alin. (1) impune entităților esențiale și importante să ia măsuri tehnice, operaționale și organizatorice proporționale și adecvate pentru identificarea, evaluarea și gestionarea riscurilor de securitate cibernetică. Art. 12 completează acest cadru cu o obligație directă a conducerii: organele de conducere aprobă măsurile de gestionare a riscurilor luate în temeiul art. 11, iar membrii acestor organe urmează cursuri de formare profesională acreditate, pentru a putea identifica riscurile și evalua practicile de gestionare a riscurilor, precum și impactul lor asupra serviciilor furnizate de entitate.
Această arhitectură normativă schimbă ordinea firească a proiectului: înainte de a alege soluții tehnice, conducerea trebuie să ia o serie de decizii de guvernanță.
2. Cinci decizii de conducere înaintea oricărei decizii tehnice
2.1. Stabilirea contextului organizațional și a apetitului la risc
Prima decizie nu este tehnică, ci strategică: ce înseamnă „risc acceptabil” pentru organizație, în raport cu obiectivele, părțile interesate și expectativele externe (autorități de reglementare, clienți, parteneri contractuali). Fără acest reper, orice evaluare de risc ulterioară rămâne arbitrară, iar echipa IT primește cerințe fără criteriu de prioritizare. Obligația de proporționalitate din art. 11 alin. (1) — „măsuri proporționale și adecvate” — nu poate fi respectată fără un apetit la risc definit anterior la nivel de conducere.
2.2. Alocarea drepturilor de decizie și a răspunderii
Art. 12 din OUG nr. 155/2024 instituie o răspundere de aprobare directă a organelor de conducere pentru măsurile de gestionare a riscurilor, dublată de obligația de formare profesională a membrilor acestor organe. Această prevedere impune o decizie explicită: cine aprobă politica de securitate, cine are autoritate de derogare, cine escaladează un incident către board și în ce interval de timp. Absența acestei arhitecturi de decizie este motivul principal pentru care, în practică, programele de conformitate elaborate „de jos în sus” — pornind de la echipa IT — se blochează la nivelul aprobării: politicile există, dar nu au proprietar la nivel de conducere.
2.3. Definirea bugetului de securitate ca decizie de management, nu ca linie tehnică
Finanțarea măsurilor de securitate nu poate fi delegată integral către departamentul IT, pentru că prioritizarea investițiilor depinde de apetitul la risc stabilit la punctul 2.1. Conducerea trebuie să decidă ce se finanțează întâi — guvernanță și evidență a controalelor, gestionarea riscurilor terților sau capabilități tehnice de detecție — pornind de la o evaluare a expunerii, nu de la oferta furnizorilor. Art. 11 alin. (5) din OUG nr. 155/2024, care impune auditarea periodică a securității cibernetice, oferă un reper obiectiv pentru fundamentarea acestor decizii de alocare.
2.4. Arhitectura de asigurare și raportare
Art. 15 din OUG nr. 155/2024 instituie obligația generală de raportare: entitățile esențiale și importante raportează, fără întârzieri nejustificate, echipei de răspuns la incidente de securitate cibernetică națională orice incident cu impact semnificativ asupra prestării serviciilor lor și, după caz, notifică destinatarilor serviciilor incidentele semnificative care le pot afecta. Art. 16 reglementează, complementar, raportarea voluntară a incidentelor care nu întrunesc pragul de semnificație. Conducerea trebuie să decidă, înainte de a fi nevoie, lanțul de escaladare intern, cine autorizează notificarea către autoritatea competentă și cum se documentează evidența deciziilor luate în timpul incidentului.
2.5. Guvernanța dependențelor de furnizori
Lanțul de aprovizionare este, conform ghidului ENISA de implementare NIS2, unul dintre domeniile cu cea mai mare expunere reziduală, iar art. 11 alin. (1) din OUG nr. 155/2024 extinde explicit obligația de gestionare a riscurilor la securitatea lanțului de aprovizionare. Decizia de conducere constă în stabilirea criteriilor de criticitate pentru furnizori, a nivelului de diligență contractuală acceptat și a limitei până la care organizația este dispusă să tolereze dependențe fără plan de continuitate alternativ.
3. De ce contează
Un prestator de servicii GRC care începe implementarea prin instrumente tehnice, fără să fi clarificat mai întâi cele cinci decizii de conducere, produce documentație formal corectă, dar nedemonstrabilă în fața unui audit sau a unei inspecții: controale fără proprietar, evidențe fără lanț de aprobare, incidente fără decizie documentată la nivel de conducere. Diferența dintre conformitate aparentă și conformitate demonstrabilă se vede exact aici — în capacitatea organizației de a arăta cine a decis, pe ce bază legală și cu ce rezultat monitorizat.
Recomandarea practică pentru organizațiile aflate la început de drum: solicitați prestatorului de servicii GRC, ca prim livrabil, nu o listă de controale tehnice, ci o matrice a deciziilor de conducere cerute de art. 11 și art. 12 din OUG nr. 155/2024, cu termene, responsabili și criterii de acceptare. Restul programului de implementare — inclusiv evaluarea celor zece diferențiatori de mai sus în raport cu propriul prestator — se construiește, corect, de aici încolo.
4. Zece diferențiatori ai unui prestator de servicii GRC calificat pentru implementarea NIS2
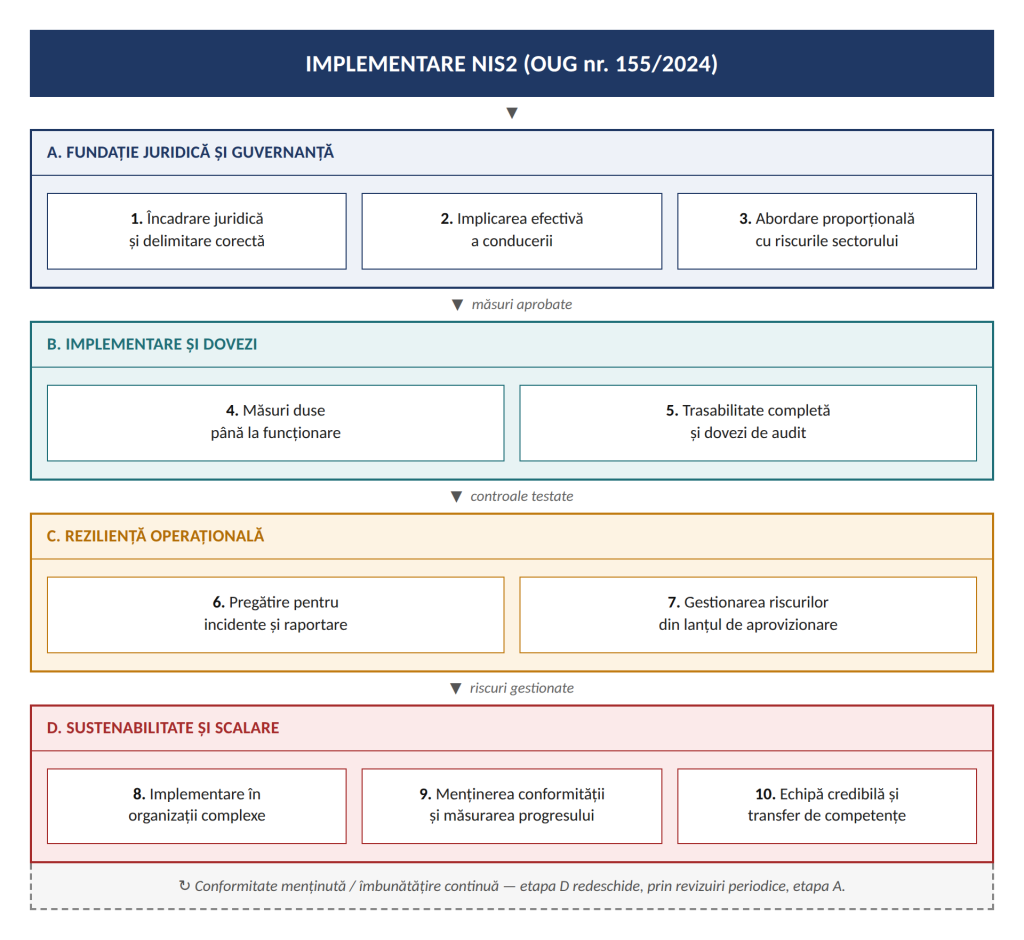
Pentru organizațiile din România, implementarea trebuie fundamentată pe cadrul național de transpunere — OUG nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025 — precum și pe actele subsecvente aplicabile.
Următorii zece diferențiatori reprezintă repere practice pentru evaluarea prestatorului de servicii GRC pentru implementarea NIS2, care urmează exact traiectoria deciziilor de conducere descrise mai sus — de la fundația juridică și de guvernanță, prin implementare și dovezi, până la reziliență operațională și, în final, sustenabilitatea programului de conformitate:
5. Concluzie
Complexitatea și rigoarea impuse de NIS2 — și, în paralel, de reglementări cu logică similară precum DORA (Regulamentul (UE) 2022/2554, pentru sectorul financiar) — depășesc capacitatea internă a majorității organizațiilor de a le gestiona doar cu resurse proprii. Deciziile de conducere descrise mai sus (context organizațional, alocarea răspunderii, buget, arhitectura de raportare, guvernanța furnizorilor) presupun competențe de guvernanță, risc și conformitate care, în practică, nu se regăsesc integral în echipele IT sau juridice existente. De aici rezultă prima nevoie structurală a clienților: accesul la specialiști GRC dedicați — capabili să transforme obligațiile legale din art. 11, 12, 15 și 16 din OUG nr. 155/2024, precum și cerințele analoage din DORA, în mecanisme funcționale de decizie, evidență și raportare, nu doar în documente formale.
Safetech Innovations răspunde acestei nevoi printr-o ofertă de consultanță GRC diversificată și matură, structurată pe exact cei zece diferențiatori: de la încadrarea juridică și implicarea conducerii, până la pregătirea pentru incidente, gestionarea riscurilor din lanțul de aprovizionare și menținerea conformității în timp.
Portofoliul de servicii al Safetech Innovations acoperă atât proiecte de implementare NIS2 și DORA, cât și servicii de vCISO — o formulă prin care organizația beneficiază de conducere strategică de securitate la nivel de senior, fără costul unei angajări interne cu normă întreagă. Această combinație — expertiză sectorială, echipă nominalizată cu experiență verificabilă și transfer de competențe către client — permite Safetech să completeze exact golurile de expertiză GRC pe care majoritatea organizațiilor le au astăzi: guvernanță documentată dar neasumată de conducere, controale implementate dar netestate, sau proceduri de raportare care nu au fost niciodată simulate sub presiunea unui incident real.
Articol susținut de Safetech Innovations